Arquitectura
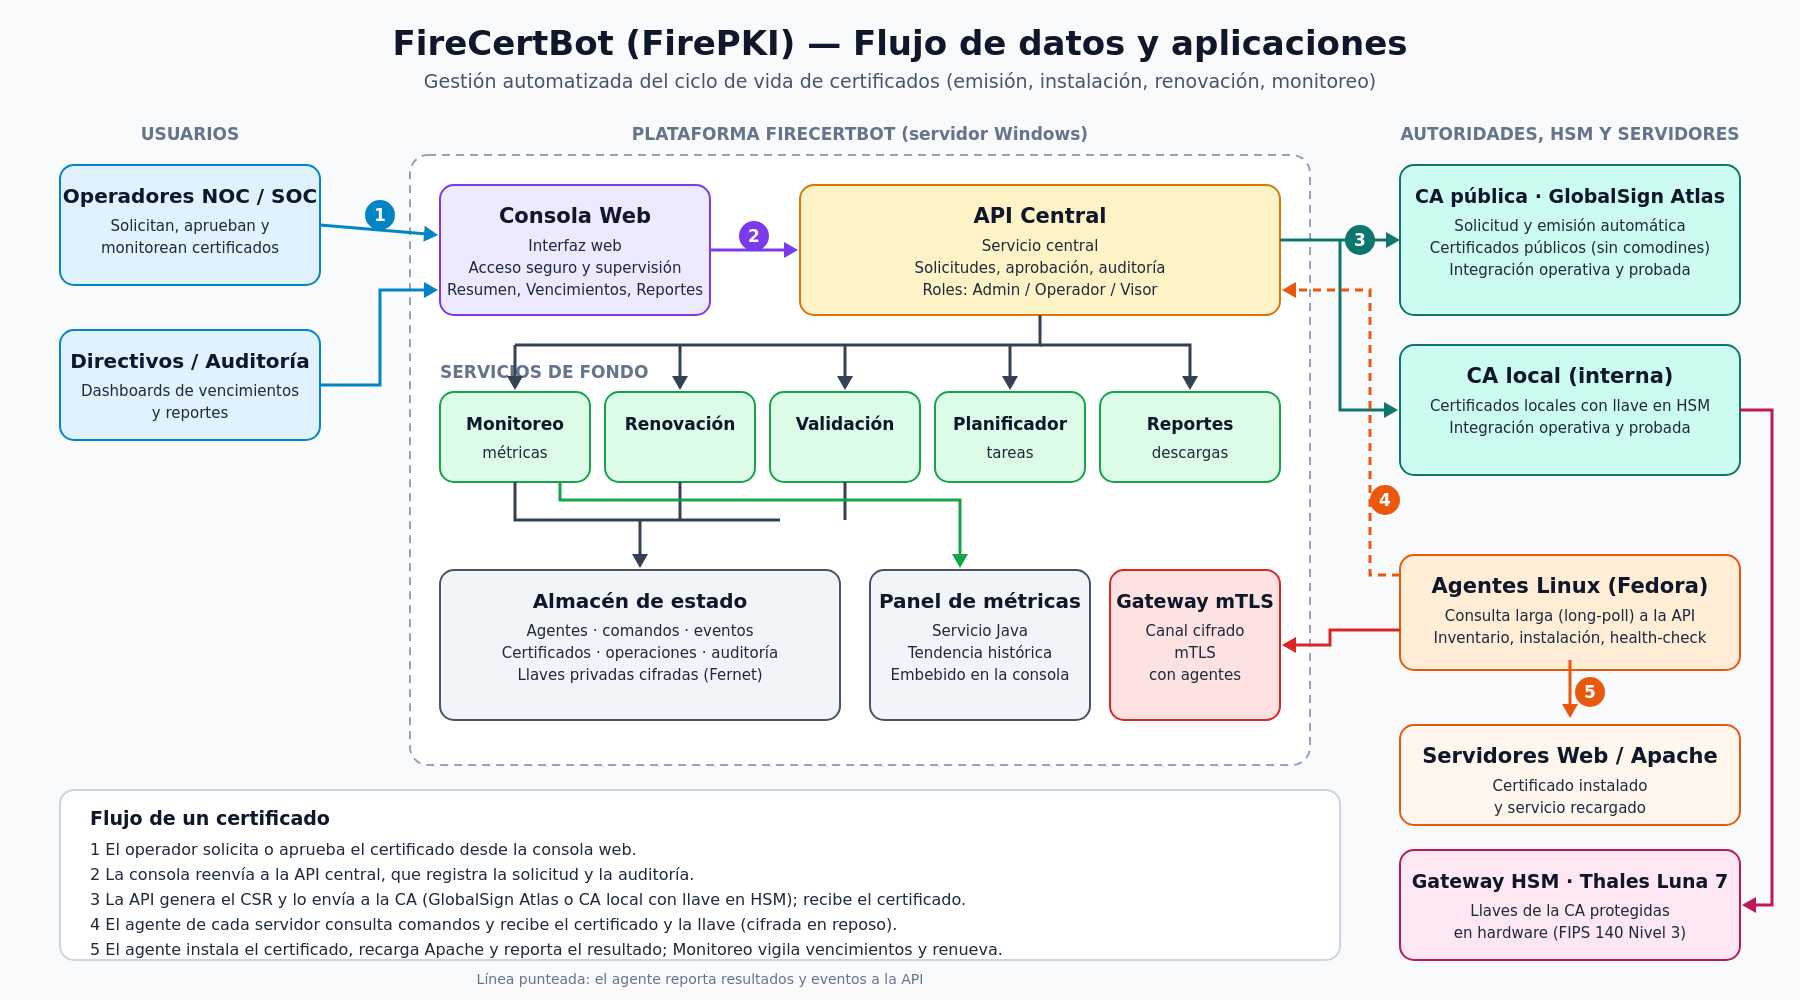
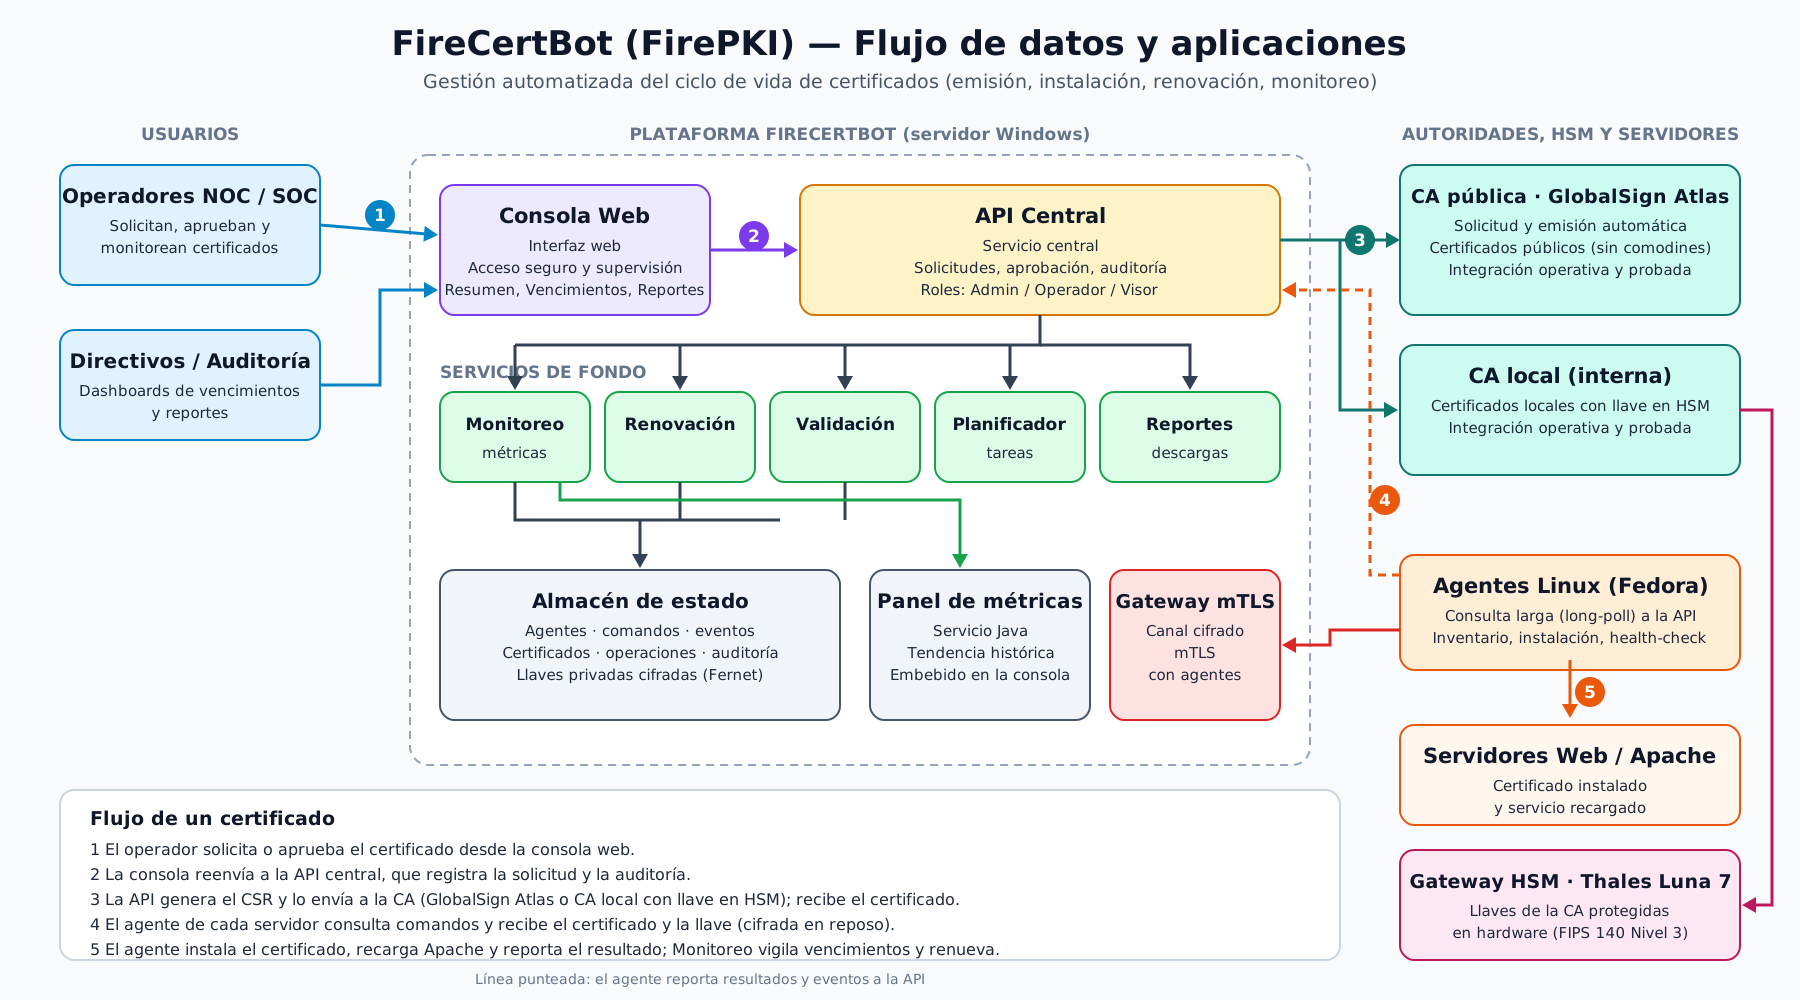
Flujo de datos y aplicaciones
De la solicitud en la consola a la instalación en el servidor: qué componente participa en cada paso.
FireCertBot es el módulo de FirePKI que emite, instala, renueva y vigila certificados digitales —públicos con GlobalSign Atlas y locales con llave en HSM— en todos tus servidores, desde una sola consola, con agentes y auditoría de cada acción.
FireCertBot se integra con el resto de FirePKI: sellado de tiempo (FireTSA), Gateway HSM con Thales Luna 7 y auditoría de bases de datos con DBShield. Contrátalo solo o con el set completo.
Un certificado vencido es una caída. FireCertBot centraliza el inventario y automatiza el trabajo manual y repetitivo.
Solicita certificados públicos a GlobalSign Atlas o a tu CA interna con llave en HSM, con flujo de aprobación por rol.
Un agente por servidor descubre certificados, instala el nuevo, recarga el servicio y reporta el resultado.
Tablero de certificados próximos a vencer, con alertas y reportes descargables para auditoría.
Servicios de renovación y validación programados para evitar vencimientos por olvido.
Llaves privadas cifradas en reposo, roles Admin / Operador / Visor y bitácora de auditoría de cada acción.
Panel de métricas integrado en la consola, con historial para ver la tendencia de tu flota de certificados.
De la solicitud en la consola a la instalación en el servidor: qué componente participa en cada paso.
Certificados públicos emitidos por CA y desplegados en servidores web.
Certificados de CA local para servicios, APIs y comunicación entre sistemas.
Inventario único de certificados en decenas o cientos de equipos.
Evidencia de quién solicitó, aprobó e instaló cada certificado.
Alertas y reportes de vencimientos para los equipos de monitoreo.
Reemisión controlada de certificados al cambiar de proveedor o de política.
El operador pide el certificado en la consola; se aprueba según el rol.
La plataforma genera el CSR y lo envía a la CA pública o local.
El agente del servidor recibe el certificado, lo instala y recarga el servicio.
Monitoreo y renovación evitan que llegue el vencimiento.
GlobalSign Atlas para certificados públicos y una CA local o interna, con llaves protegidas en HSM Thales Luna 7 a través del Gateway HSM de FirePKI. Cuéntanos la tuya y evaluamos la integración.
Se almacenan cifradas en reposo en la plataforma y solo se entregan al agente del servidor destino para su instalación.
Servidores Linux con agente (instalación y recarga de Apache). Consúltanos por otros servicios o sistemas operativos.
El acceso se controla por roles (Admin, Operador, Visor) y cada acción queda registrada en la bitácora de auditoría.
Sí, la plataforma cuenta con manuales de administración y operación. Solicítalos desde el formulario.
Cuéntanos cuántos certificados y servidores gestionas; te proponemos un piloto.